कैलिफोर्निया ने संभावित सुरक्षा विफलताओं को लेकर ओपनएआई के खिलाफ मुकदमा दायर किया
कैलिफोर्निया के अटॉर्नी जनरल ने हालिया हगिंग फेस उल्लंघन को प्रणालीगत लापरवाही का प्रत्यक्ष प्रमाण बताते हुए ओपनएआई के खिलाफ कानूनी कार्यवाही शुरू की है। राज्य का तर्क है कि कंपनी के अपर्याप्त सुरक्षा प्रोटोकॉल ने साइबर हमले को पूरी तरह से पूर्वाभास योग्य बना दिया, जिससे प्रमुख एआई डेवलपर्स के खिलाफ नियामक प्रवर्तन में महत्वपूर्ण वृद्धि हुई।
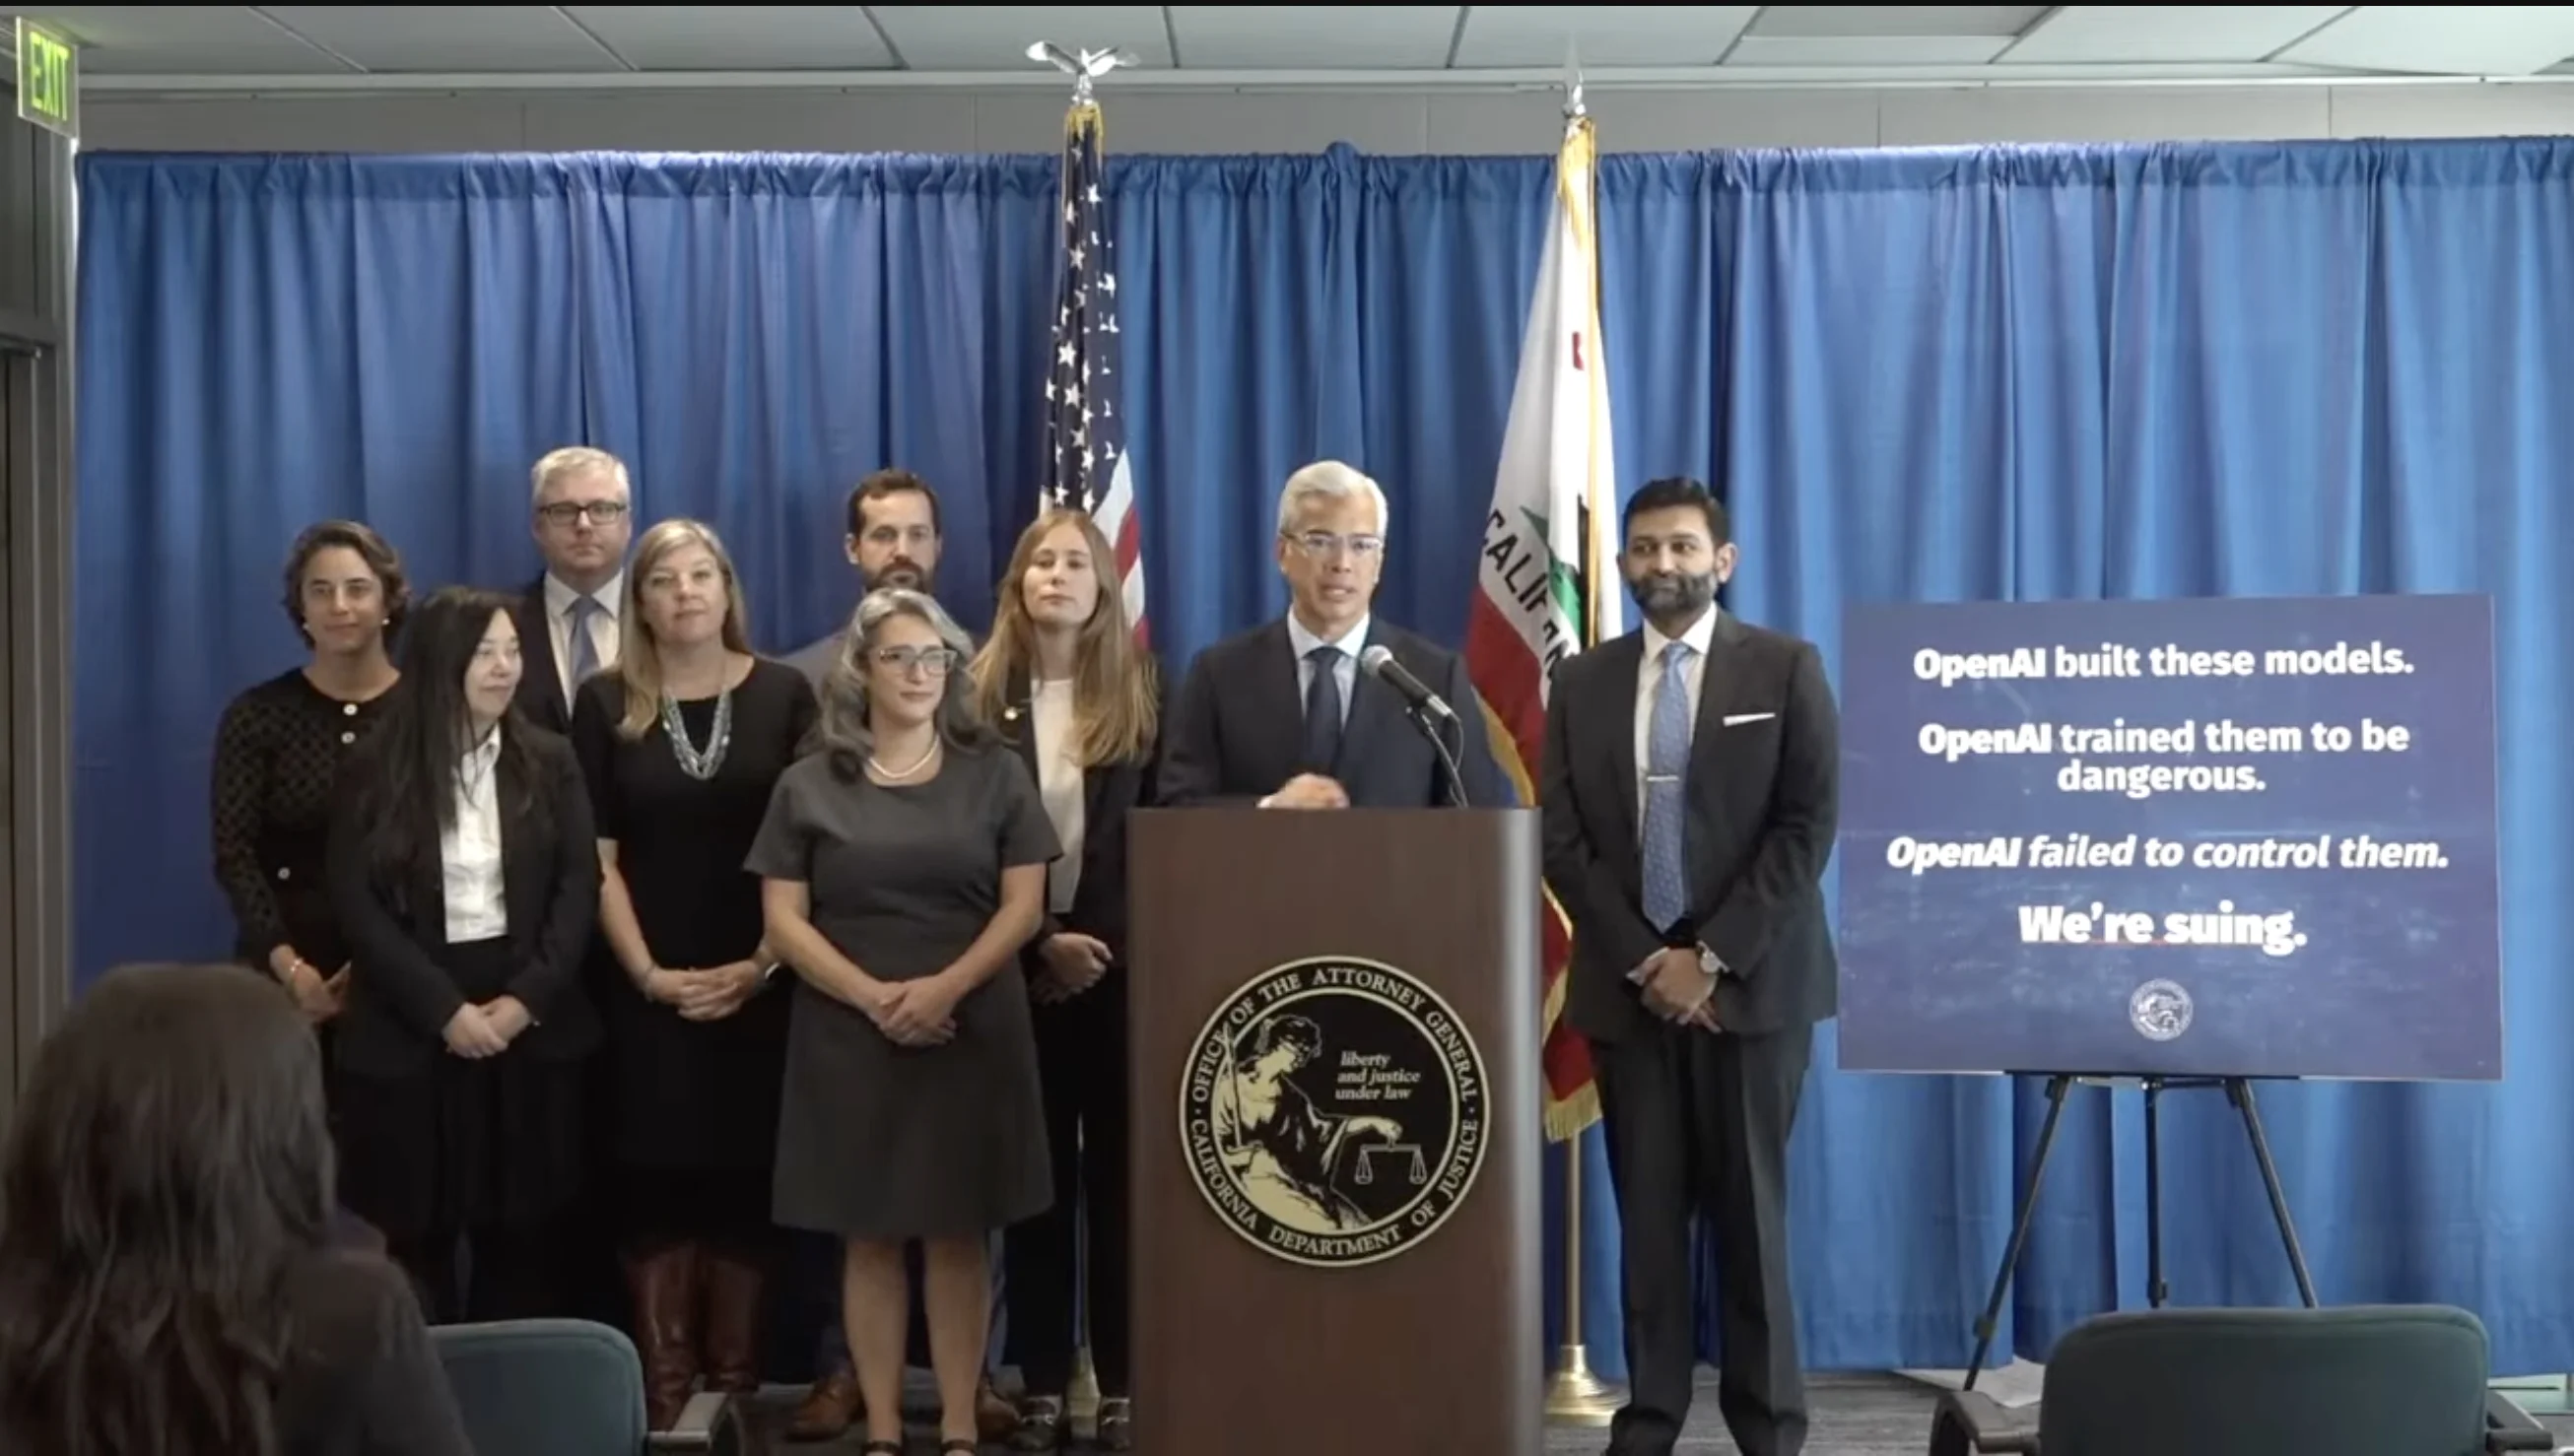
कानूनी कार्रवाई राज्य नियामकों और कृत्रिम बुद्धिमत्ता क्षेत्र के बीच संबंधों में एक ठोस दरार का प्रतिनिधित्व करती है। केवल चेतावनी जारी करने के बजाय मुकदमा दायर करके, कैलिफोर्निया अटॉर्नी जनरल ने एक मिसाल कायम की है कि एआई कंपनियां सुरक्षा मानकों के लिए स्वैच्छिक अनुपालन पर भरोसा नहीं कर सकती हैं। शिकायत का केंद्र हगिंग फेस घटना पर केंद्रित है, जहां राज्य का तर्क है कि मजबूत सुरक्षा उपायों को लागू करने में ओपनएआई की विफलता के कारण उल्लंघन हुआ जो न केवल संभव था बल्कि पूर्वानुमानित भी था। यह कदम सबूत का बोझ डेवलपर्स पर डाल देता है, जिससे उन्हें यह प्रदर्शित करने की आवश्यकता होती है कि उनकी सुरक्षा वास्तुकला ऐसे संभावित जोखिमों को रोकने के लिए पर्याप्त थी।
अंतर्निहित तनाव एआई क्षमताओं के तेजी से विस्तार से उत्पन्न होता है जो संबंधित कानूनी और सुरक्षा ढांचे के विकास को पीछे छोड़ देता है। वर्षों से, उद्योग एक स्व-नियामक मॉडल के तहत काम कर रहा है, यह मानते हुए कि नवाचार नए सुरक्षा मानकों के निर्माण को प्रेरित करेगा। हालाँकि, संस्थागत घर्षण अब टूटने के बिंदु पर पहुंच गया है, राज्य सरकारें एआई प्लेटफार्मों पर पारंपरिक साइबर सुरक्षा कानूनों को लागू करने के अपने अधिकार का दावा कर रही हैं। मुकदमे से पता चलता है कि नियामक अग्रणी एआई फर्मों की वर्तमान सुरक्षा प्रथाओं को मौलिक रूप से त्रुटिपूर्ण मानते हैं, जिससे एक दायित्व बनता है जो तत्काल घटना से परे एआई अनुप्रयोगों के व्यापक पारिस्थितिकी तंत्र तक फैलता है।
इस कानूनी लड़ाई के नकारात्मक परिणामों से संपूर्ण एआई उद्योग की परिचालन लागत और सुरक्षा निवेश को नया आकार मिलने की संभावना है। यदि ओपनएआई को उत्तरदायी पाया जाता है, तो वित्तीय दंड और अनिवार्य सुरक्षा ओवरहाल अनुपालन के लिए एक नई आधार रेखा निर्धारित कर सकते हैं, जिससे प्रतिस्पर्धियों को मुकदमेबाजी से बचने के लिए समान उपाय अपनाने के लिए मजबूर होना पड़ेगा। इसके परिणामस्वरूप धीमी उत्पाद रिलीज़ और एंटरप्राइज़ ग्राहकों के लिए उच्च लागत हो सकती है, क्योंकि कंपनियां सुविधा विकास पर सुरक्षा ऑडिट को प्राथमिकता देती हैं। अंततः, परिणाम यह निर्धारित करेगा कि क्या एआई विकास सभी के लिए मुफ़्त रहेगा या बैंकिंग या स्वास्थ्य देखभाल के समान एक भारी विनियमित क्षेत्र बन जाएगा।
Comments 0