यूपी एटीएस द्वारा गिरफ्तार किए गए व्यक्ति द्वारा बनाई गई ईमेल आईडी का इस्तेमाल मुंबई के स्थलों पर बम की धमकी भेजने के लिए किया जाता था; निशाने पर बीएमसी, अमिताभ बच्चन का बंगला भी शामिल!
उत्तर प्रदेश एटीएस के एक संदिग्ध ने ईमेल अकाउंट बनाए, जिनका इस्तेमाल बीएमसी और अमिताभ बच्चन के आवास सहित मुंबई के स्थलों पर बम की धमकी भेजने के लिए किया गया था। धमकियों को अफवाहों के रूप में वर्गीकृत किया गया था, लेकिन इस घटना ने डिजिटल सुरक्षा में कमियों को उजागर किया और समन्वित पुलिस कार्रवाई को प्रेरित किया।
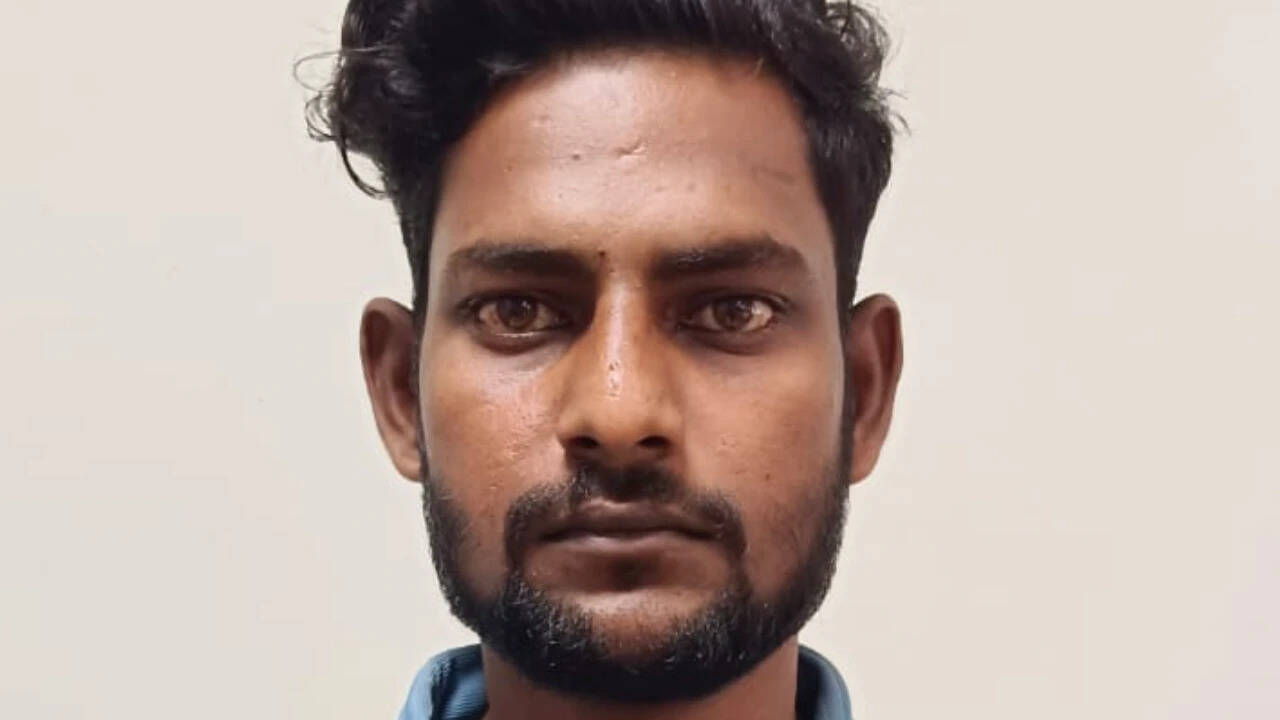
उत्तर प्रदेश आतंकवाद निरोधक दस्ते (एटीएस) ने हाल ही में कई ईमेल खाते बनाने के आरोपी एक व्यक्ति को गिरफ्तार किया, जिनका इस्तेमाल बाद में मुंबई के कई हाई-प्रोफाइल स्थानों पर बम की धमकी वाले संदेश भेजने के लिए किया गया था। पुलिस के अनुसार, संदिग्ध ने धमकियाँ भेजे जाने से कुछ समय पहले पते तय किए थे, उनका उपयोग अपनी पहचान छिपाने और एक समन्वित अभियान का आभास देने के लिए किया था। जांच से पता चला कि ईमेल सामान्य सेवा प्रदाताओं से भेजे गए थे, और सामग्री में विस्फोटक उपकरणों की अस्पष्ट चेतावनियां शामिल थीं, बिना किसी विशेष निर्देश के कि उन्हें कैसे चलाया जाए। अधिकारियों ने डिजिटल ट्रेल को सीधे गिरफ्तार व्यक्ति से जोड़ा है, जिससे खतरों की योजना बनाने के चरण में उसकी भूमिका की पुष्टि होती है।
सूचीबद्ध लक्ष्यों में बृहन्मुंबई नगर निगम (बीएमसी) मुख्यालय, शहर की सेवाओं के लिए जिम्मेदार एक प्रमुख सार्वजनिक कार्यालय और अनुभवी अभिनेता अमिताभ बच्चन का निजी आवास शामिल थे। एक सेलिब्रिटी के घर को शामिल किए जाने से सार्वजनिक चिंता बढ़ गई और नगरपालिका और फिल्म-उद्योग सुरक्षा टीमों दोनों की ओर से त्वरित प्रतिक्रिया हुई। पुलिस अधिकारियों ने ईमेल के स्रोत का पता लगाने के लिए साइबर-अपराध इकाइयों के साथ समन्वय किया, और उन्होंने पहचाने गए स्थानों पर अलर्ट जारी किया, सतर्कता बढ़ाने और मानक सुरक्षा प्रोटोकॉल के कार्यान्वयन का आग्रह किया। कोई वास्तविक विस्फोटक उपकरण नहीं मिला, और धमकियों को अफवाह माना गया, लेकिन इस घटना ने डिजिटल संचार चैनलों में कमजोरियों को रेखांकित किया।
इस प्रकरण ने मुंबई के अधिकारियों को अपनी खतरा-आकलन प्रक्रियाओं की समीक्षा करने और राज्य स्तर पर साइबर-अपराध प्रभागों के साथ सहयोग को मजबूत करने के लिए प्रेरित किया है। सुरक्षा विशेषज्ञ सलाह देते हैं कि यद्यपि ईमेल-आधारित खतरों को गढ़ना अपेक्षाकृत आसान है, लेकिन अगर उन्हें तुरंत संबोधित नहीं किया गया तो वे महत्वपूर्ण व्यवधान पैदा कर सकते हैं, खासकर जब वे प्रसिद्ध संस्थानों या व्यक्तित्वों को शामिल करते हैं। निवासियों और व्यवसायों से शांत लेकिन सतर्क रहने का आग्रह किया गया है, और कानून-प्रवर्तन एजेंसियां किसी भी अनुवर्ती प्रयास की निगरानी करना जारी रखती हैं जो एक ही नेटवर्क या नकलची अभिनेताओं से उत्पन्न हो सकता है।
Comments 0